Sikrere end en nøgle. Privatliv indbygget.
SafeXS er bygget fra bunden med moderne kryptografi, låse, der aldrig er på internettet, og et separat system til hver kunde. Her kan du se, hvordan vi beskytter dine døre og dine data.
Hvad der sker, når du trykker på »open«
På cirka et sekund kontrollerer tre parter hinanden: din telefon, dit låsesystem og selve låsen. Intet i denne kæde kan kopieres og bruges igen.
Din telefon beviser, hvem du er
Din konto er bundet til din egen telefon og beskyttet med login i to trin. Appen viser kun de låse, du må åbne, på de tidspunkter, hvor du må åbne dem.
En signeret engangskommando
Dit låsesystem udsteder en krypteret, digitalt signeret kommando med en tidsbaseret engangskode. Offline tilføjer låsen sin egen udfordring, som telefonen skal besvare.
Låsen kontrollerer og åbner
Låsen verificerer selv signatur, kode og gyldighed via Bluetooth og åbner først derefter. En optaget kommando er værdiløs et øjeblik senere.
Sikkerhed, der ikke afhænger af én enkelt foranstaltning
Hvert lag er designet til at holde, selv hvis et andet svigter.
Låse uden internetforbindelse
Låse og controllere taler kun Bluetooth med autoriserede telefoner. Uden internetforbindelse er der intet at angribe via internettet.
Stærk kryptografi
TLS 1.2/1.3 mellem app og server, krypterede åbningskommandoer, digitale Ed25519-signaturer og tidsbaserede engangskoder pr. lås.
Nøgler, der udløber
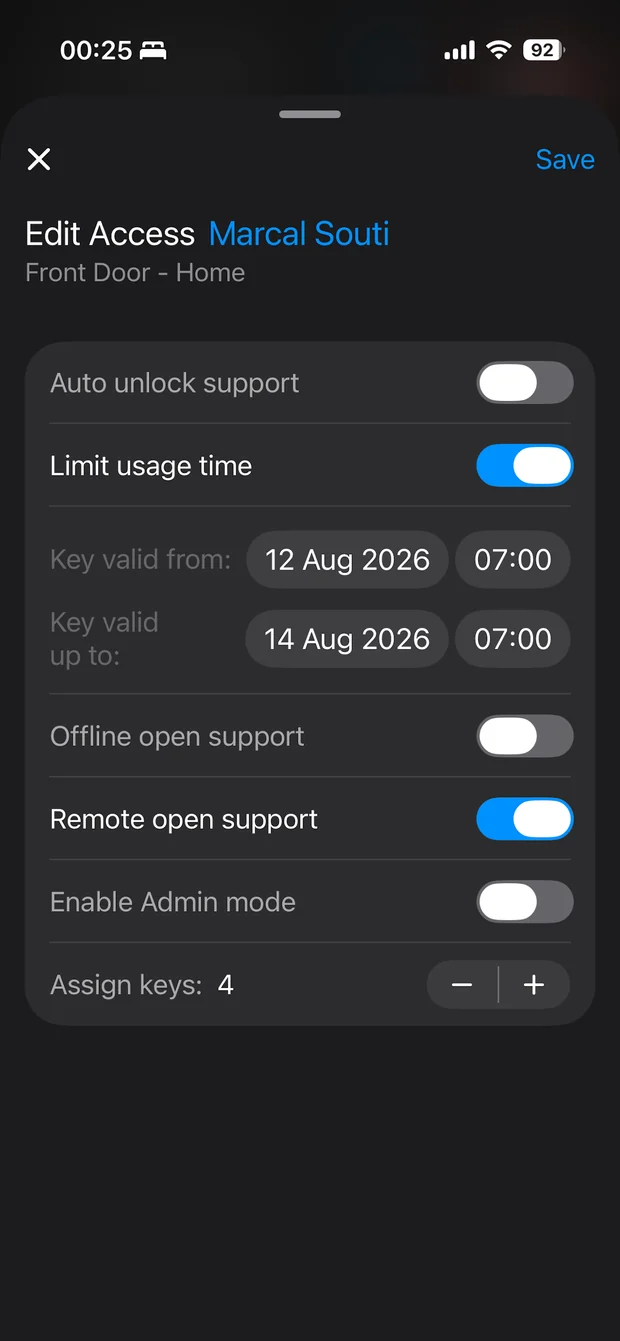
Hver digital nøgle har en start og en slutning. Offline-nøgler virker kun inden for deres egen gyldighedsperiode, så en glemt nøgle lukker sig selv.
Login i to trin, én telefon
Login kræver din adgangskode og en kode via e-mail. Din session bindes derefter til din egen telefon og gemmes i dens sikre nøglering.
Tilbagekaldelse i realtid
Ændr en persons rettigheder, eller spær en konto, og alle telefoner modtager ændringen med det samme. Ingen cylinder at udskifte, ingen nøgle at indsamle.
Indbygget adskillelse
Hver kunde har et isoleret SafeXS-system med sin egen database. Én kundes data blandes aldrig med en andens.
Dine data forbliver dine
SafeXS indsamler kun det, der er nødvendigt for at åbne døre sikkert, og du bestemmer som ejer af låsesystemet, hvad der gemmes og hvor længe.
- Dit eget system. Dit låsesystem kører på din egen server, på en cloudserver i dit navn eller på europæiske servere, som vi hoster.
- Krypteret, hvor det betyder noget. E-mailadresser og låsenes indlærte positioner gemmes krypteret på serveren.
- Logning, som du konfigurerer. Vælg, om historikken viser navne eller forbliver anonym, og hvor længe logposter er tilgængelige.
- Billeder af gæster er midlertidige. BellXS sletter øjebliksbilledet af en gæst automatisk efter 14 dage.
- Ingen sporing, ingen reklamer. Apperne indeholder ingen reklamer, og vi sælger aldrig dine data. Dette website bruger slet ingen sporingscookies og ingen analyseværktøjer.
 Bygget til GDPRDesignet efter GDPR’s principper: dataminimering, formålsbegrænsning og opbevaringsbegrænsning.
SKG***-certificerede cylindre
Vores smarte cylindre har tre SKG-stjerner, den højeste klasse for indbrudssikre cylindre i Holland, testet af SKG-IKOB efter NEN 5089.
- Fem minutters modstand mod en erfaren indbrudstyv med professionelt værktøj: niveauet for modstandsklasse 3.
- Beskyttelse mod kerneudtræk, et krav, som cylindre med to stjerner ikke skal opfylde.
- Hjælper dig med at opfylde kravene i det hollandske politis kvalitetsmærke for sikre boliger (Politiekeurmerk Veilig Wonen) og forsikringsselskabernes krav.
Ingen udenlandsk cloud mellem dig og din hoveddør
SafeXS er udviklet i Holland og kører, hvor du bestemmer. At åbne en dør afhænger aldrig af en cloudtjeneste uden for din kontrol.
På din egen server
Kør SafeXS i jeres eget serverrum eller datacenter. Ideelt til kommuner og organisationer med egen it-afdeling og egne sikkerhedspolitikker.
I din egen cloud
En cloudserver i din organisations navn, sat op, sikret og administreret af os. Du forbliver ejer af serveren og af dataene.
Hostet af SafeXS
Vi hoster dit SafeXS-system for dig på europæiske servere og sørger for opdateringer og vedligeholdelse. Du bruger bare appen.
Spørgsmål om sikkerhed
Kan nogen kopiere min digitale nøgle?
Nej. Hver åbning bruger en ny, signeret kommando med en engangskode, og din konto virker kun på din egen telefon. Det er ikke nok at kopiere en kommando eller en adgangskode for at åbne en dør.
Hvad hvis serveren bliver hacket eller er offline?
Låsene er ikke på internettet og kontrollerer selv hver kommando. Personer med en offline-nøgle kan fortsat åbne deres døre, mens serveren er utilgængelig.
Er Bluetooth sikkert nok?
Bluetooth er kun transportvejen. Sikkerheden kommer fra krypteringen, signaturerne og engangskoderne ovenpå, som låsen selv verificerer.
Hvem kan se, hvornår jeg har åbnet en dør?
Kun administratorerne af dit eget låsesystem, og kun hvis logning er slået til. De kan også vælge at logge anonymt.
Jeg har fundet et sikkerhedsproblem. Hvor kan jeg rapportere det?
Tak! Send os en e-mail på info@safexs.eu. Vi undersøger hver henvendelse og holder dig orienteret.
Vil du vide mere om vores sikkerhed?
Vi gennemgår gerne arkitekturen i SafeXS med jeres it- eller sikkerhedsansvarlige.